Ist mein Vibe-Coding-Produkt bereit für echte Nutzer? Eine Launch-Checkliste
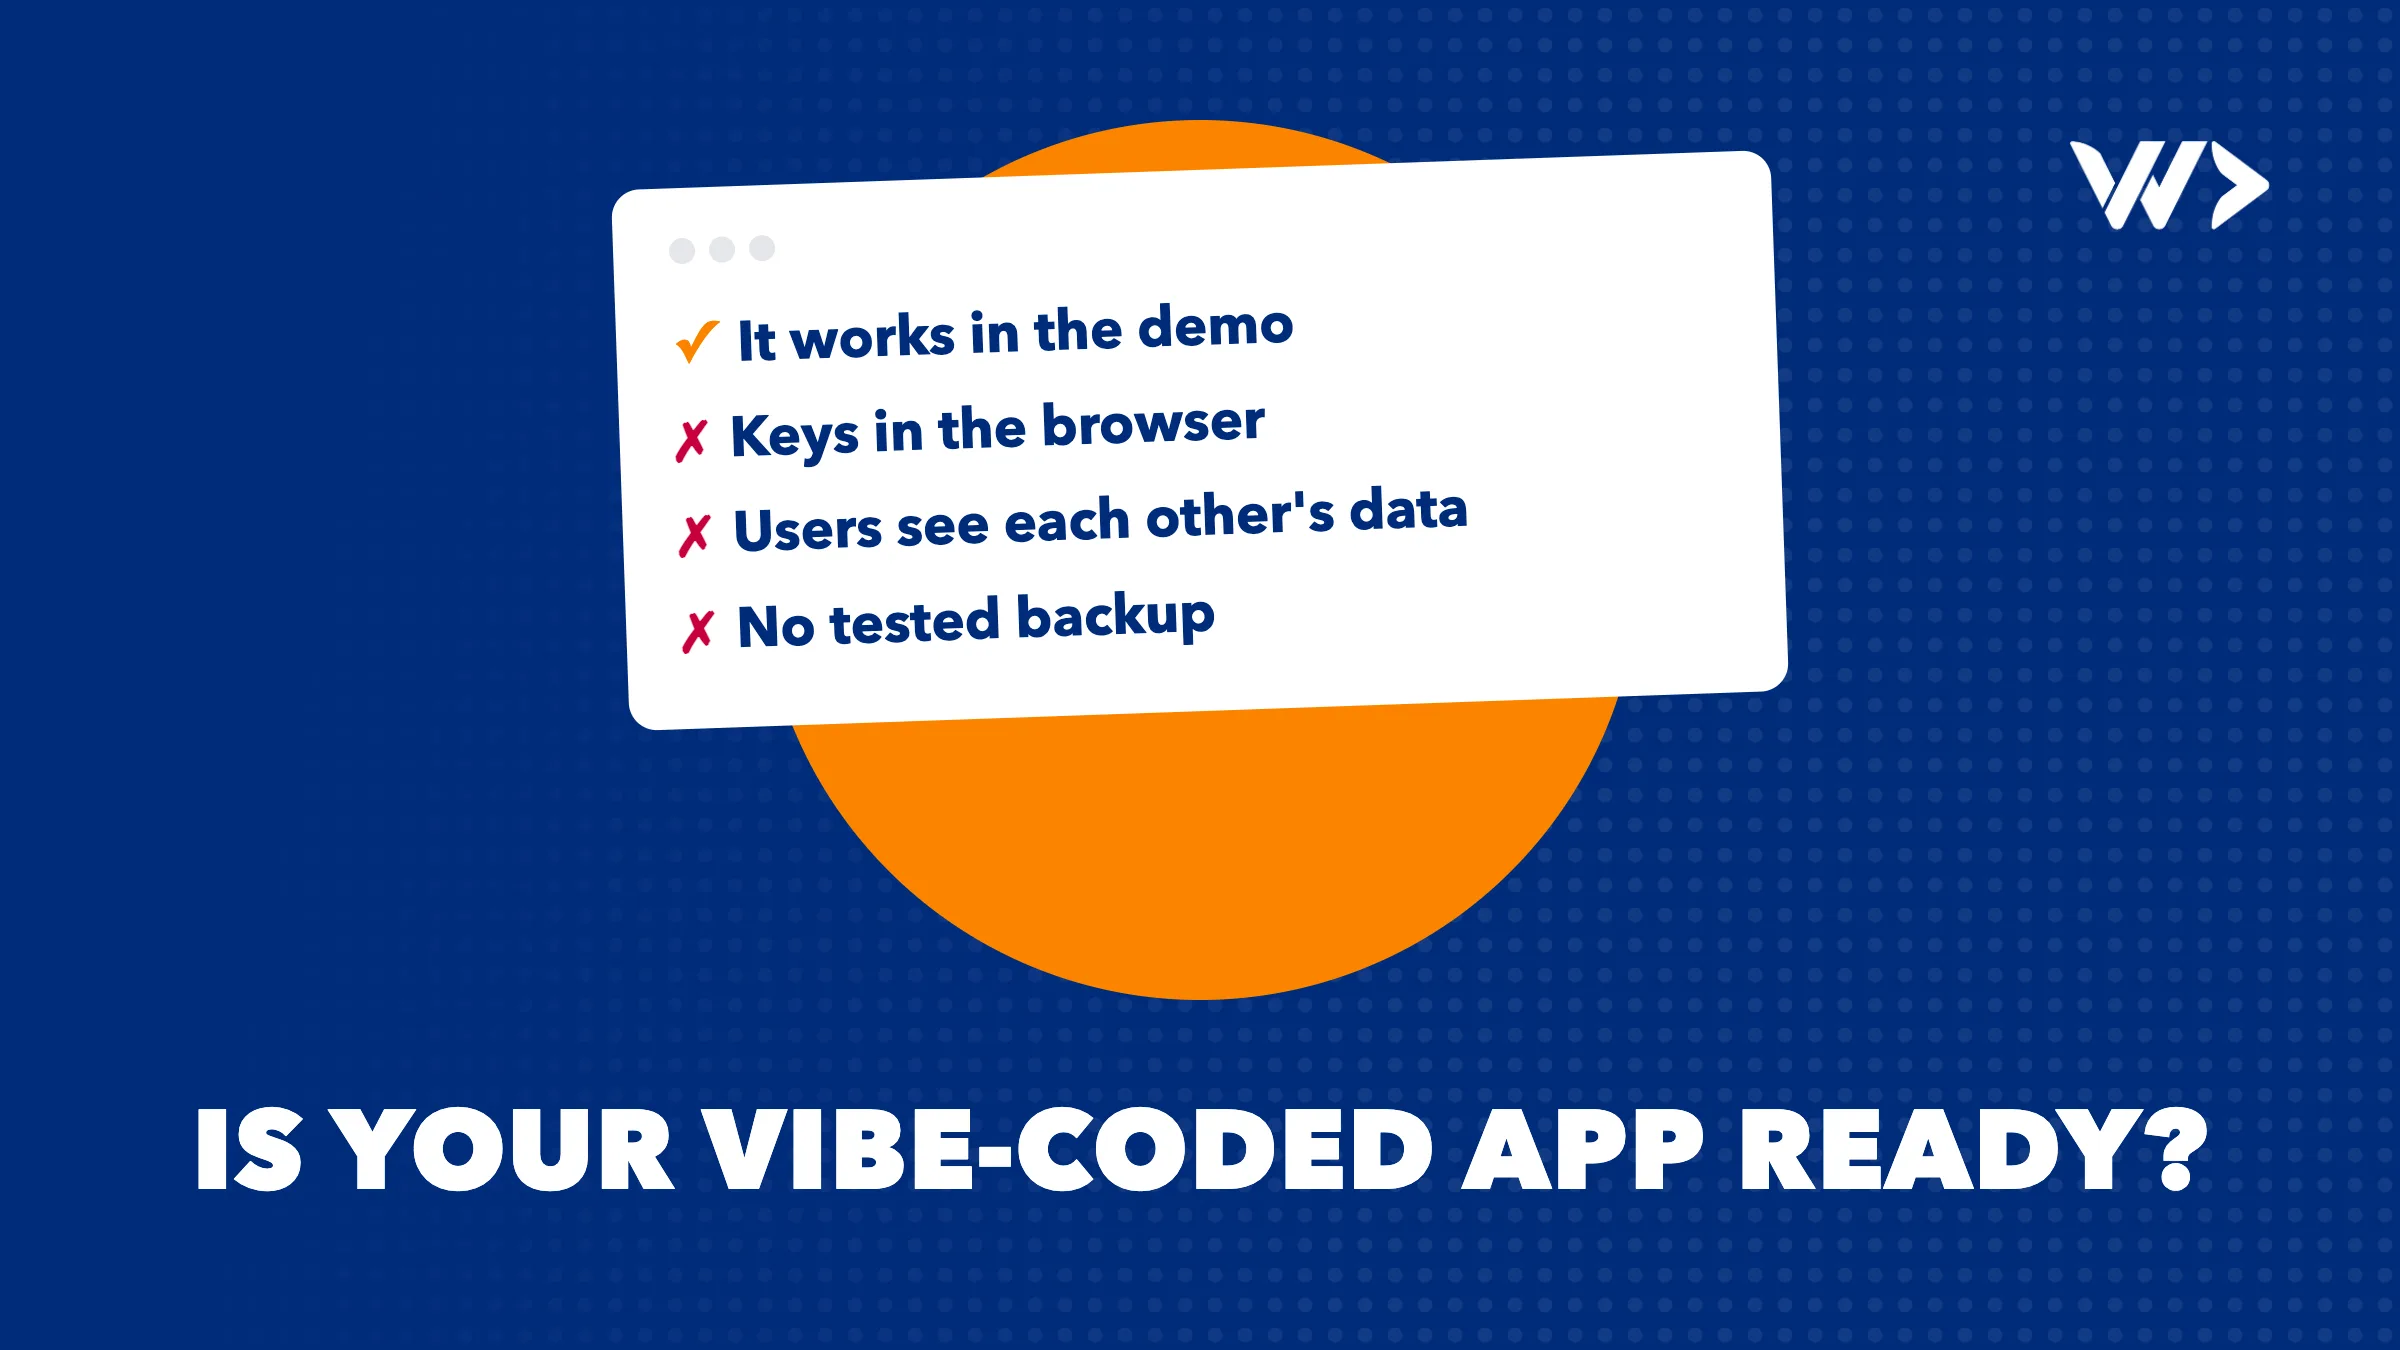
Sie haben Ihr Produkt mit Lovable, Bolt, Cursor oder Claude gebaut, es läuft auf Ihrem Bildschirm, und die ersten Nutzer warten. Das ist eine echte Leistung: KI-Tools erlauben Gründern, in Tagen zu bauen, wofür früher Monate nötig waren. Aber „es funktioniert in der Demo“ und „es ist bereit für echte Nutzer und echte Daten“ sind nicht dasselbe. Diese Checkliste zeigt, was wir uns zuerst ansehen, wenn uns ein Gründer fragt, ob sein KI-gebautes Produkt bereit für den Launch ist.
Die kurze Antwort
Ein Vibe-Coding-Produkt ist meist bereit, gezeigt zu werden, und oft noch nicht bereit, dass man ihm Kundendaten oder Zahlungen anvertraut. Die Lücken liegen selten in dem, was Sie sehen können. Sie liegen darin, was passiert, wenn jemand das Produkt auf eine Weise nutzt, die Sie nicht getestet haben: ein Nutzer, der in der Adressleiste eine ID ändert, ein geleakter Schlüssel, eine fehlgeschlagene Zahlung, eine Datenbank ohne Backups. Gehen Sie die folgende Checkliste vor dem Launch durch, oder bitten Sie jemanden, der es kann.
1. Secrets und Schlüssel
- Öffnen Sie Ihre Live-Seite, betrachten Sie den Quelltext und suchen Sie nach „key“, „secret“ und „token“. API-Schlüssel für Zahlungsanbieter, KI-Modelle oder E-Mail-Dienste dürfen niemals in Code stehen, der im Browser läuft.
- Bewahren Sie sie als Umgebungsvariablen auf dem Server auf und tauschen Sie jeden Schlüssel aus, der jemals im Browser oder in einem öffentlichen Repository war.
- Richten Sie bei kostenpflichtigen APIs Ausgabenlimits und Warnungen ein, damit ein geleakter Schlüssel oder eine Endlosschleife über Nacht keine hohe Rechnung verursachen kann.
2. Wer was sehen darf
- Melden Sie sich als ein Testnutzer an und versuchen Sie, die Daten eines anderen Nutzers zu öffnen, indem Sie eine ID in der URL oder der Anfrage ändern. Funktioniert das, kann jeder Kunde die Daten jedes anderen Kunden sehen.
- Wenn Sie Supabase nutzen, stellen Sie sicher, dass Row Level Security für jede Tabelle aktiviert ist, mit Richtlinien, die dazu passen, wer jede Zeile lesen und schreiben darf. Ohne sie kann jeder mit Ihrem öffentlichen Schlüssel die Tabelle abfragen.
- Prüfen Sie, dass Admin-Seiten und -Aktionen auf dem Server geschützt sind und nicht nur in der Oberfläche versteckt.
3. Zahlungen
- Vertrauen Sie niemals einem Preis oder einem Status „bezahlt“, der vom Browser kommt. Preise werden auf dem Server festgelegt, und Bestellungen werden durch den Webhook des Zahlungsanbieters bestätigt, dessen Signatur geprüft wird.
- Testen Sie fehlgeschlagene Zahlungen, Rückerstattungen und Doppelklicks im Testmodus des Anbieters, nicht nur den Idealfall.
4. Daten und Backups
- Stellen Sie sicher, dass Ihre Datenbank automatisch gesichert wird, und spielen Sie einmal ein Backup zurück, um zu beweisen, dass es funktioniert.
- Wissen Sie, wo Ihre Daten gespeichert sind und wer Zugriff hat. Kunden werden danach fragen, und das Gesetz ebenso.
5. Wenn etwas kaputtgeht
- Richten Sie Error-Tracking ein, damit Sie Fehler sehen, auf die Ihre Nutzer stoßen, statt erst Tage später davon zu hören.
- Richten Sie Verfügbarkeitsüberwachung für die Seite und die wichtigsten Abläufe ein, etwa Registrierung und Checkout.
- Testen Sie mit realistischen Datenmengen. Eine Seite, die mit zehn Datensätzen schnell ist, kann bei zehntausend in ein Timeout laufen.
6. Datenschutz und rechtliche Grundlagen
- Eine Datenschutzerklärung, die sagt, was Sie erheben und warum, und eine Cookie-Einwilligung, wo Analytics oder Werbung sie erfordern.
- Haben Sie Nutzer in der EU, gilt die DSGVO; in Thailand der PDPA. Beide geben Nutzern Rechte an ihren Daten, etwa auf Auskunft und Löschung.
7. Können Sie weiterbauen?
- Liegt der Code in einem Repository, das Ihnen gehört, etwa auf GitHub, und können Sie ihn ohne das Tool deployen, das ihn erzeugt hat?
- Könnte ein Entwickler ihn verstehen? KI-gebauter Code wiederholt dieselbe Logik oft an vielen Stellen, was jede spätere Änderung langsamer und riskanter macht.
- Sind die kritischen Abläufe, etwa Registrierung, Login und Zahlung, durch mindestens ein paar automatisierte Tests abgedeckt?
Ein schneller Selbsttest
| Frage | Bereit | Noch nicht |
|---|---|---|
| Liegen alle geheimen Schlüssel nur auf dem Server? | Ja, und ausgetauscht | Einige stehen im Browser-Code |
| Sieht ein Nutzer nur seine eigenen Daten? | Mit zwei Konten getestet | Nicht getestet |
| Werden Zahlungen vom Anbieter bestätigt? | Webhook mit geprüfter Signatur | Der Browser meldet „bezahlt“ |
| Gibt es ein getestetes Backup? | Mindestens einmal zurückgespielt | Weiß ich nicht |
| Merken Sie, wenn etwas kaputtgeht? | Error-Tracking und Verfügbarkeitsalarme | Die Nutzer werden es uns sagen |
| Gehört Ihnen der Code? | In unserem eigenen Repository | Nur im KI-Tool |
Wie es weitergeht
Beginnen Sie mit einem kostenlosen Scan Ihrer Live-Seite mit EngineeringScore, unserem eigenen Audit-Tool: Es bewertet Sicherheit, Performance, SEO, Barrierefreiheit und Zuverlässigkeit und liefert Ihnen eine priorisierte Liste. In Ihren Code oder Ihre Datenbank kann es nicht hineinsehen, daher muss für die obigen Punkte weiterhin ein Entwickler draufschauen. Das machen wir als kleines Projekt, abgerechnet pro Tag, oder mit der Soforthilfe, wenn es schon brennt. Wir mögen KI-gebaute Produkte; wir nutzen diese Tools selbst jeden Tag. Wir sorgen nur dafür, dass sie bereit sind für die Menschen, die sich darauf verlassen werden.
Häufige Fragen
Ist es sicher, eine mit Lovable, Bolt oder Cursor gebaute App zu launchen?
Das kann es sein, sobald die Grundlagen geprüft sind: Secrets auf dem Server, Nutzer auf ihre eigenen Daten beschränkt, Zahlungen vom Anbieter bestätigt, getestete Backups, Monitoring und Datenschutz. Das alles ist selten standardmäßig vorhanden.
Was sind die häufigsten Sicherheitsprobleme in KI-generierten Apps?
API-Schlüssel im Browser-Code, fehlende Zugriffsprüfungen, sodass Nutzer gegenseitig ihre Daten sehen, Datenbanktabellen ohne Row Level Security und Zahlungen, denen der Browser vertraut wird.
Brauche ich Row Level Security in Supabase?
Ja, für jede Tabelle, die mit Ihrem öffentlichen Schlüssel erreichbar ist. Ohne sie kann jeder mit diesem Schlüssel die Tabelle lesen.
Sollte ich mein Vibe-Coding-Produkt neu schreiben?
Meistens nicht. Die meisten Produkte brauchen gezielte Korrekturen bei Sicherheit, Zahlungen und Datenverarbeitung sowie einige Tests, aber keinen Neubau.
Können Sie mein KI-gebautes Produkt prüfen?
Ja. Beginnen Sie mit einem kostenlosen EngineeringScore-Scan Ihrer Live-Seite; für Code und Datenbank prüft ein Senior-Entwickler es als kleines Projekt, abgerechnet pro Tag.
Related articles
LLM vs. System One-Modell: Claude und ChatGPT gegen Jev und SubQ Snap
LLMs wie Claude und ChatGPT schreiben Antworten; System One-Entscheidungsmodelle wie Jev und SubQ Snap wählen sie aus. Der Unterschied, die Preise und wann Sie welches einsetzen.

Meine WordPress-Website ist offline: Was jetzt zu tun ist (Checkliste)
WordPress-Seite down? Ordnen Sie die Fehlermeldung ihrer Ursache zu und beheben Sie sie Schritt für Schritt: Domain, Hosting, SSL, Datenbank, Wartungsmodus, Hacks.
SEO für ein digitales Produkt: Es beginnt lange vor dem ersten Artikel
SEO beginnt beim Produkt: Suchintention treffen, Keywords vor dem Bau recherchieren, die Seitenstruktur planen und programmatische Seiten sowie KI-Suche sinnvoll einsetzen.